en
 hr
 si
 sr


Špičkové zabezpečení a plný legislativní soulad
Jelena Rašula, Head of Marketing
Gecko HRM stojí na technologii Salesforce, a proto splňuje nejpřísnější standardy ochrany dat.
Vaše data chrání špičkové šifrování, detekce hrozeb, auditní záznamy a vícefaktorové ověřování (MFA). Podrobná nastavení oprávnění jsou součástí systému, takže si sami určíte, kdo která data vidí, a přístup k nim můžete průběžně sledovat. Proto můžeme s klidem říct, že Gecko je vysoce zabezpečená SaaS platforma.
V Gecku nepřipouštíme žádné kompromisy, pokud jde o spolehlivost, bezpečnost a soulad našich řešení s předpisy. Součástí ekosystému Salesforce jsme od roku 2010 a důraz na bezpečnost a ochranu dat máme zabudovaný v kultuře i v procesech.
Marko Perme, CEO
Vyvinuto v EU, se zkušenostmi z HR i z vývoje náročných podnikových systémů
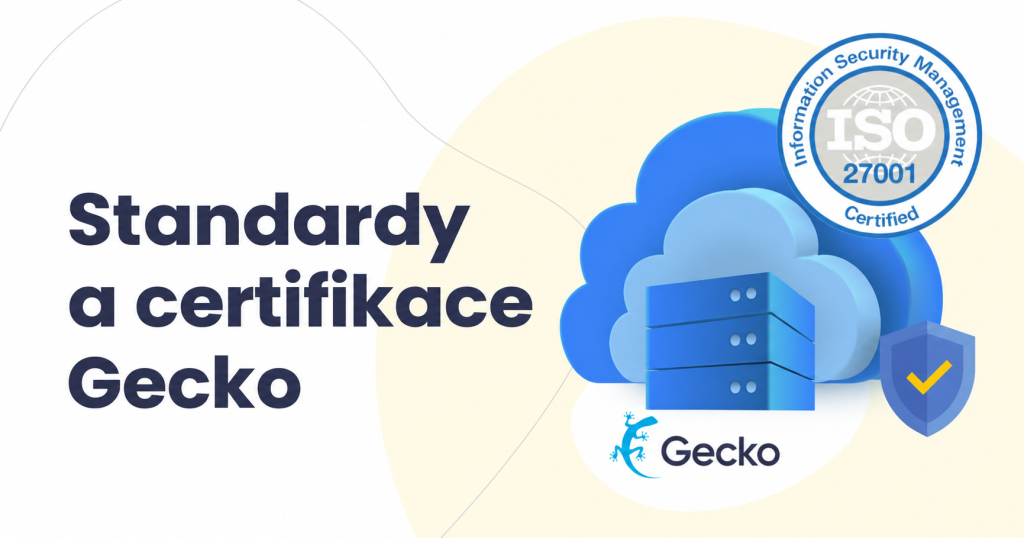
V Gecko HRM stavíme zákazníky na první místo. Udržujeme proto propracovaný bezpečnostní program opřený o rozsáhlé kontroly, směrnice a nezávislé certifikace včetně ISO 27001, které chrání i ty nejcitlivější informace.

Naše řešení běží ve více než 30 zemích a zákazníci Gecko HRM díky tomu získávají:
- silné zabezpečení informací,
- řízení přístupu podle rolí, takže citlivá data vidí jen oprávnění uživatelé,
- možnost nastavit přístupová práva podle vlastních pravidel a
- auditní nástroje, které ukážou, kdo a kdy k informacím přistupoval nebo je upravoval.
HR řešení v souladu s evropským nařízením DORA
Nařízení o digitální provozní odolnosti (DORA) je evropský předpis, který posiluje digitální provozní odolnost finančních institucí, aby dokázaly odolat výpadkům a hrozbám v oblasti ICT, reagovat na ně a rychle obnovit provoz.
Nařízení DORA vstoupilo v platnost 16. ledna 2023 a plně se uplatňuje od 17. ledna 2025.
DORA se vztahuje na širokou škálu finančních institucí, včetně bank, pojišťoven, investičních firem a poskytovatelů služeb v oblasti kryptoaktiv, a také na jejich klíčové externí dodavatele ICT služeb.
Gecko HRM je mezi lídry oboru vnímáno jako důvěryhodné řešení pro finanční instituce. Mezi naše klienty z finančního sektoru patří Banka Slovenije, Gorenjska banka, J&T banka a Lovćen banka a také pojišťovny Triglav a Generali, které Gecko HRM využívají pro své HR.
Marko Perme, CEO

Nařízení DORA přináší několik klíčových požadavků:
- Řízení ICT rizik: finanční instituce musí zavést ucelený rámec pro účinné řízení ICT rizik.
- Hlášení incidentů: instituce musí mít nastavené mechanismy pro hlášení závažných ICT incidentů příslušným orgánům.
- Testování digitální provozní odolnosti: pravidelné testování je povinné, aby byla instituce připravená na výpadky.
- Řízení rizik u externích ICT dodavatelů: důraz je kladen na sledování a řízení rizik spojených s externími poskytovateli ICT služeb.
- Sdílení informací: podporuje výměnu informací a poznatků o kybernetických hrozbách mezi finančními institucemi
- Dohled nad klíčovými externími dodavateli
Zdroj: Evropský orgán pro pojišťovnictví a zaměstnanecké penzijní pojištění (EIOPA)
Gecko HRM vyvíjíme s ohledem na DORA. Najdete v něm pokročilé moduly, jako je Event Monitoring, i podrobné reporty o souladu s předpisy, které odpovídají nejpřísnějším regulatorním požadavkům.
Spolehlivý soulad s předpisy a vysoké bezpečnostní standardy
Gecko HRM stojí na technologii Salesforce, takže těží i z bezpečnosti celého jejího ekosystému. Salesforce průběžně dbá na to, aby splňoval nejnovější oborové standardy i evropské předpisy o ochraně dat a aby reagoval na měnící se globální bezpečnostní hrozby. Patří sem:
- ISO 27001: mezinárodní norma, která stanovuje požadavky na zavedení, provoz, udržování a zlepšování systému řízení bezpečnosti informací.
- ISO 27017: obsahuje pokyny pro bezpečnostní opatření šitá na míru cloudovým službám a zajišťuje bezpečné cloudové prostředí.
- ISO 27018: zaměřuje se na ochranu osobních údajů (PII) v cloudu a na soulad s předpisy o ochraně dat po celém světě.
- SOC 1: ověřuje, že kontrolní mechanismy nad finančním výkaznictvím jsou dobře navržené a fungují, jak mají.
- SOC 2: posuzuje a potvrzuje, že systémy organizace splňují přísná kritéria pro bezpečnost, dostupnost, integritu zpracování, důvěrnost a ochranu soukromí.
- SOC 3: veřejná zpráva o kontrolách bezpečnosti, dostupnosti, integrity, důvěrnosti a ochrany soukromí.
- Soulad s GDPR: zajišťuje, že organizace nakládají s osobními údaji podle evropského obecného nařízení o ochraně osobních údajů, které stanovuje přísná pravidla pro sběr, uchovávání, zpracování a sdílení dat kvůli ochraně soukromí.

Zdroj: Salesforce Compliance, 2025
Naše plány a procesy Disaster Recovery a BCP nám pomáhají rychle obnovit provoz a udržet kontinuitu podnikání (BCP) i po nečekaných událostech, jako jsou kybernetické útoky, živelní pohromy nebo výpadky systémů.
Technologie Salesforce má v sobě zabudované řešení Salesforce Shield, díky kterému Gecko HRM zajišťuje důvěru, transparentnost, soulad s předpisy a přehled nad procesy týkajícími se zákazníků i zaměstnanců.
Marko Perme, CEO
Naše technická a organizační opatření chrání důvěrnost, integritu a dostupnost osobních údajů. Patří mezi ně řízení přístupu, klasifikace informací, fyzická bezpečnost a bezpečnost prostředí, zálohování dat, ochrana před škodlivým softwarem a bezpečnost komunikace. Opatření pravidelně revidujeme a aktualizujeme, abychom reagovali na nové hrozby a trvale plnili požadavky předpisů.
Školení a povědomí zaměstnanců
Bezpečnost dat je podle nás společná odpovědnost. Proto investujeme do pravidelných školení a osvětových programů pro zaměstnance, aby chápali, proč je ochrana dat důležitá, a uměli s osobními údaji zacházet zodpovědně. Díky tomu se bezpečnost dat stala přirozenou součástí naší každodenní práce.
Spolupráce s klienty
S klienty úzce spolupracujeme, aby naše opatření na ochranu dat odpovídala jejich očekáváním i zákonným požadavkům. Otevřený přístup buduje důvěru a drží bezpečnost dat i soulad s předpisy po celou dobu spolupráce.
Bezpečnost dat a soulad s předpisy jsou zkrátka základem naší kultury i našich procesů. Propracovanými směrnicemi, silnými technickými opatřeními, školením zaměstnanců a spoluprací s klienty chráníme osobní údaje a držíme nejvyšší standardy ochrany dat.
Mohlo by vás zajímat
Zobrazit všechny články